Anche quest'anno ottobre si chiude tra zucche, costumi e maratone horror,
ma per chi gestisce l'azienda con Odoo le vere minacce non strisciano nell'ombra di cimiteri sconsacrati, ma si annidano tra le righe di configurazione, i log ignorati e i permessi mai revocati del gestionale.
Minacce invisibili a occhio nudo, capaci di paralizzare la fatturazione, drenare marginalità o innescare in alcuni casi veri procedimenti sanzionatori.
Abbiamo sintetizzato i cinque "mostri" architetturali più letali e diffusi nei gestionali delle PMI italiane, quelli che non infestano vecchie ville abbandonate, ma risiedono indisturbati sui tuoi server di produzione.
Per esorcizzarli non servono formule magiche, servono controlli periodici, configurazioni solide e una gestione scrupolosa di "chi può accedere a cosa".
È qui che entra in gioco il team di QuickStart², i tuoi “Ghostbusters” gestionali, pronti a passare al setaccio il tuo Odoo e ripulire l'infrastruttura da ogni spettro digitale rimasto invisibile.
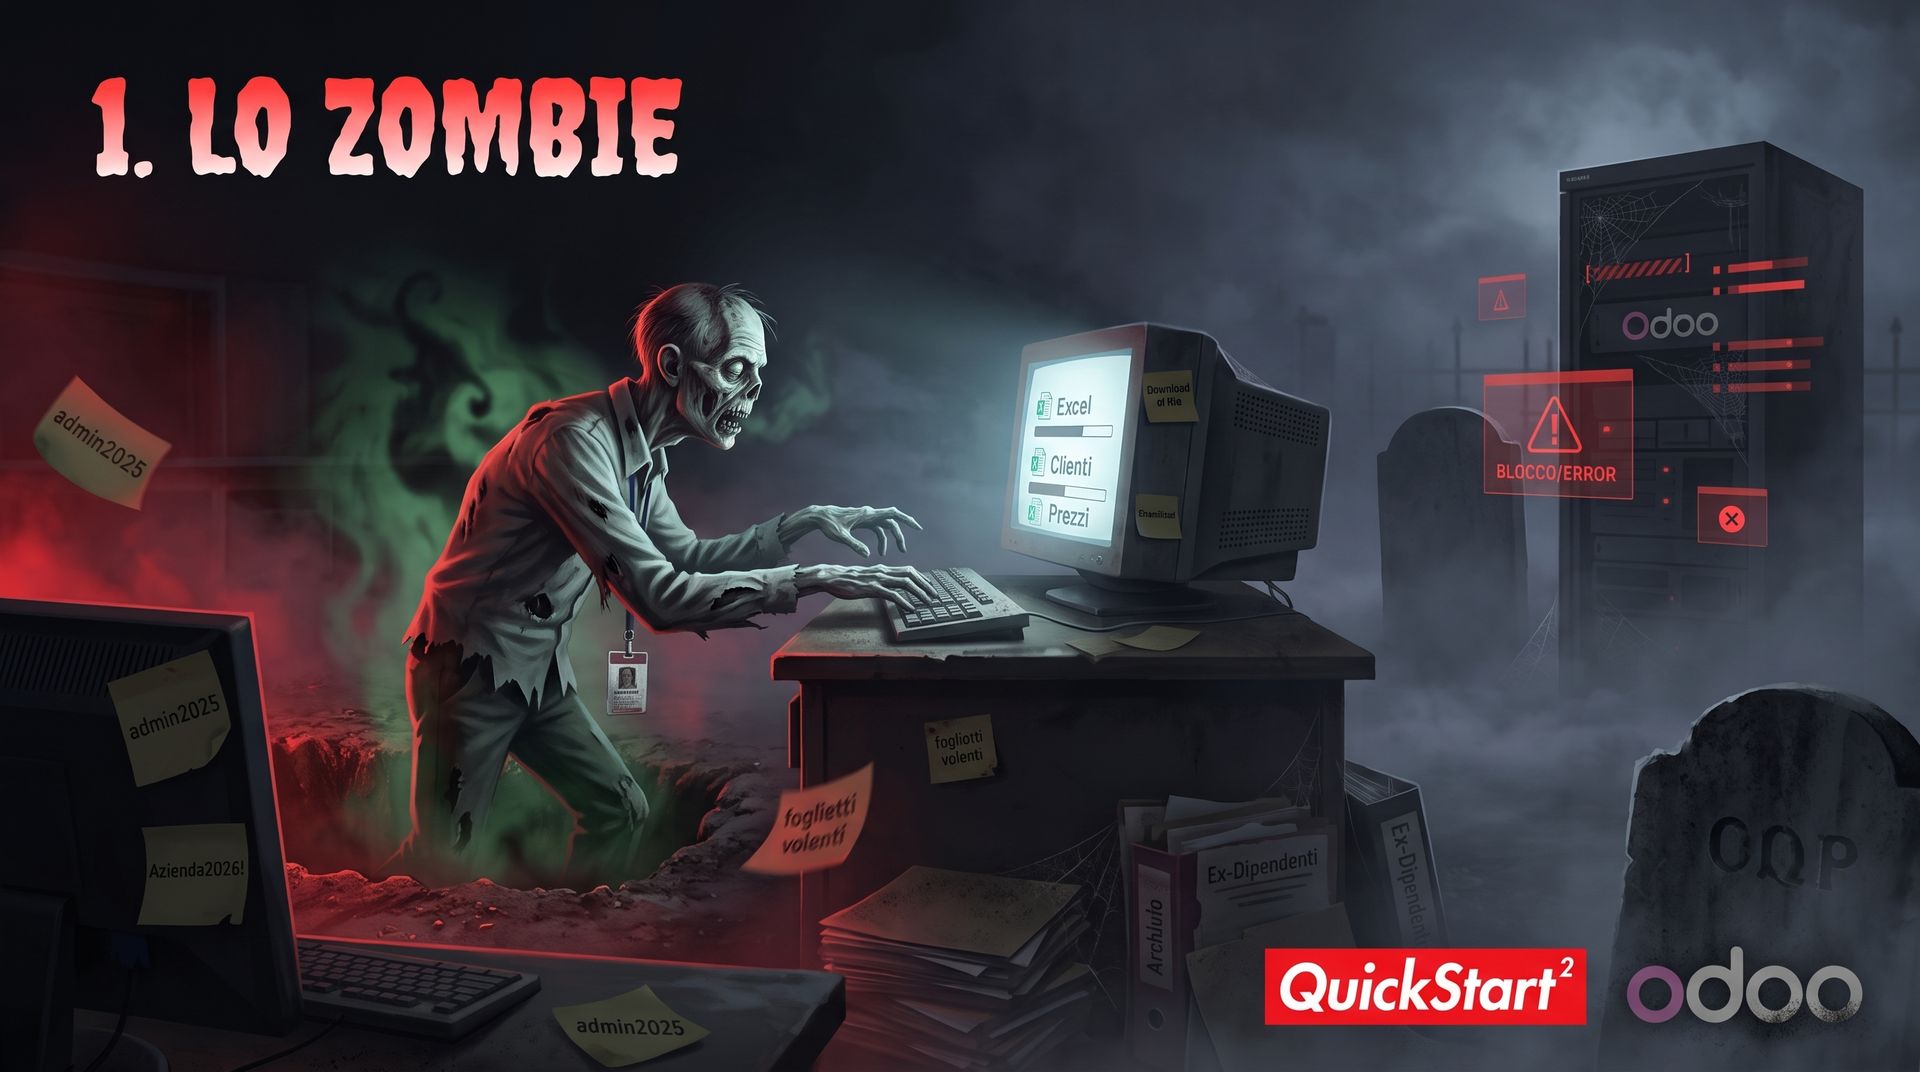
1. Lo zombie
l’account dell’ex dipendente ancora attivo
Giace dimenticato in fondo all'elenco degli utenti da mesi, o addirittura da anni...
Apparteneva a qualcuno che oggi non è più fra di noi (quantomeno lavorativamente parlando), ma questa utenza Odoo è ancora attiva, con i permessi estesi e magari protetta dalla stessa password "Giovanni2025" impostata al momento dell'assunzione.
Perché fa paura?
Le vecchie credenziali prima o poi potrebbero finire in un archivio pubblico di password violate ed essere sfruttate in attacchi di credential stuffing, oppure restare salvate sul PC personale di chi non lavora più per te. Basta un login per risvegliare lo zombie e fargli esportare in formato Excel l'intera anagrafica clienti, i listini e gli sconti riservati a ciascuno mettendo la tua azienda in pericolo di blocchi operativi e di sanzioni GDPR che, per le violazioni legate alla sicurezza dei dati, possono arrivare fino a 10 milioni di euro o al 2% del fatturato mondiale annuo, se superiore.
Come neutralizzarlo?
Introducendo in azienda una procedura rigida di off-boarding, completa di revoca automatica e immediata delle credenziali al termine del rapporto lavorativo, imponendo la 2FA (autenticazione a due fattori) a tutti i collaboratori ed evitando gli accessi generici non nominativi: l’utenza “admin” va rinominata, protetta con una password robusta e mai usata per il lavoro quotidiano.
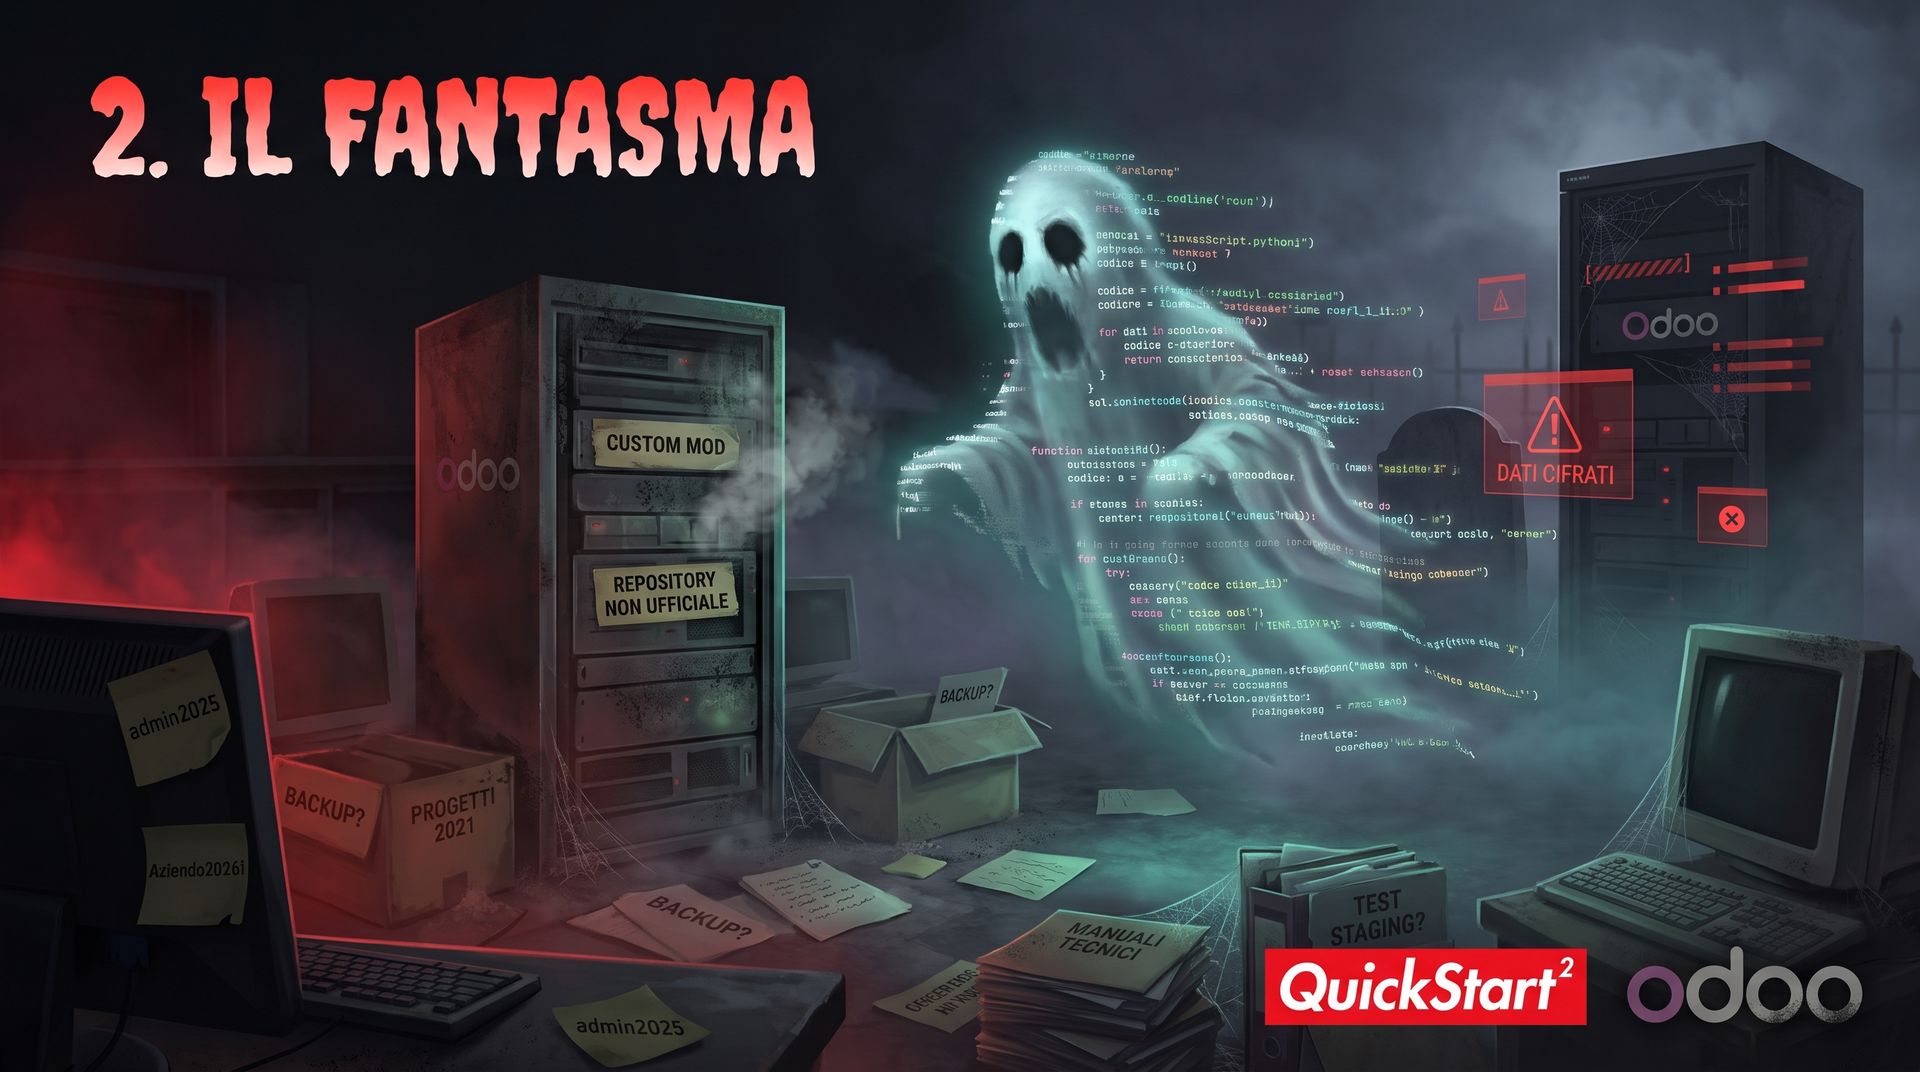
2. Il fantasma
il modulo custom di cui nessuno ricorda l'origine
Ha iniziato a infestare il sistema anni fa, introdotto in sordina per assecondare una vecchia esigenza operativa o come scorciatoia tecnica, e da allora nessuno lo ha più toccato né aggiornato.
Magari chi lo ha installato non lavora nemmeno più con te, ma quel pezzo di codice continua a muoversi indisturbato nel cuore del tuo Odoo, come una vera presenza fantasma.
Perché fa paura?
I moduli Odoo non sono semplici plugin grafici, ma pezzi di codice in Python e JavaScript che girano con gli stessi privilegi di Odoo, con accesso completo al database e ai file del server. Un modulo abbandonato, e le librerie su cui si appoggia, possono nascondere vulnerabilità note (CVE) già tracciate pubblicamente online: per un attaccante è una porta di servizio spalancata dall'interno, ideale per eseguire codice da remoto e installare un ransomware capace di cifrare all'istante il tuo intero archivio aziendale.
Come neutralizzarlo?
Lo puoi sconfiggere eseguendo un censimento periodico di tutti i moduli di terze parti installati, disinstallando immediatamente quelli inutilizzati e testando sempre gli aggiornamenti del codice in un ambiente di staging protetto prima di applicarli al server di produzione.
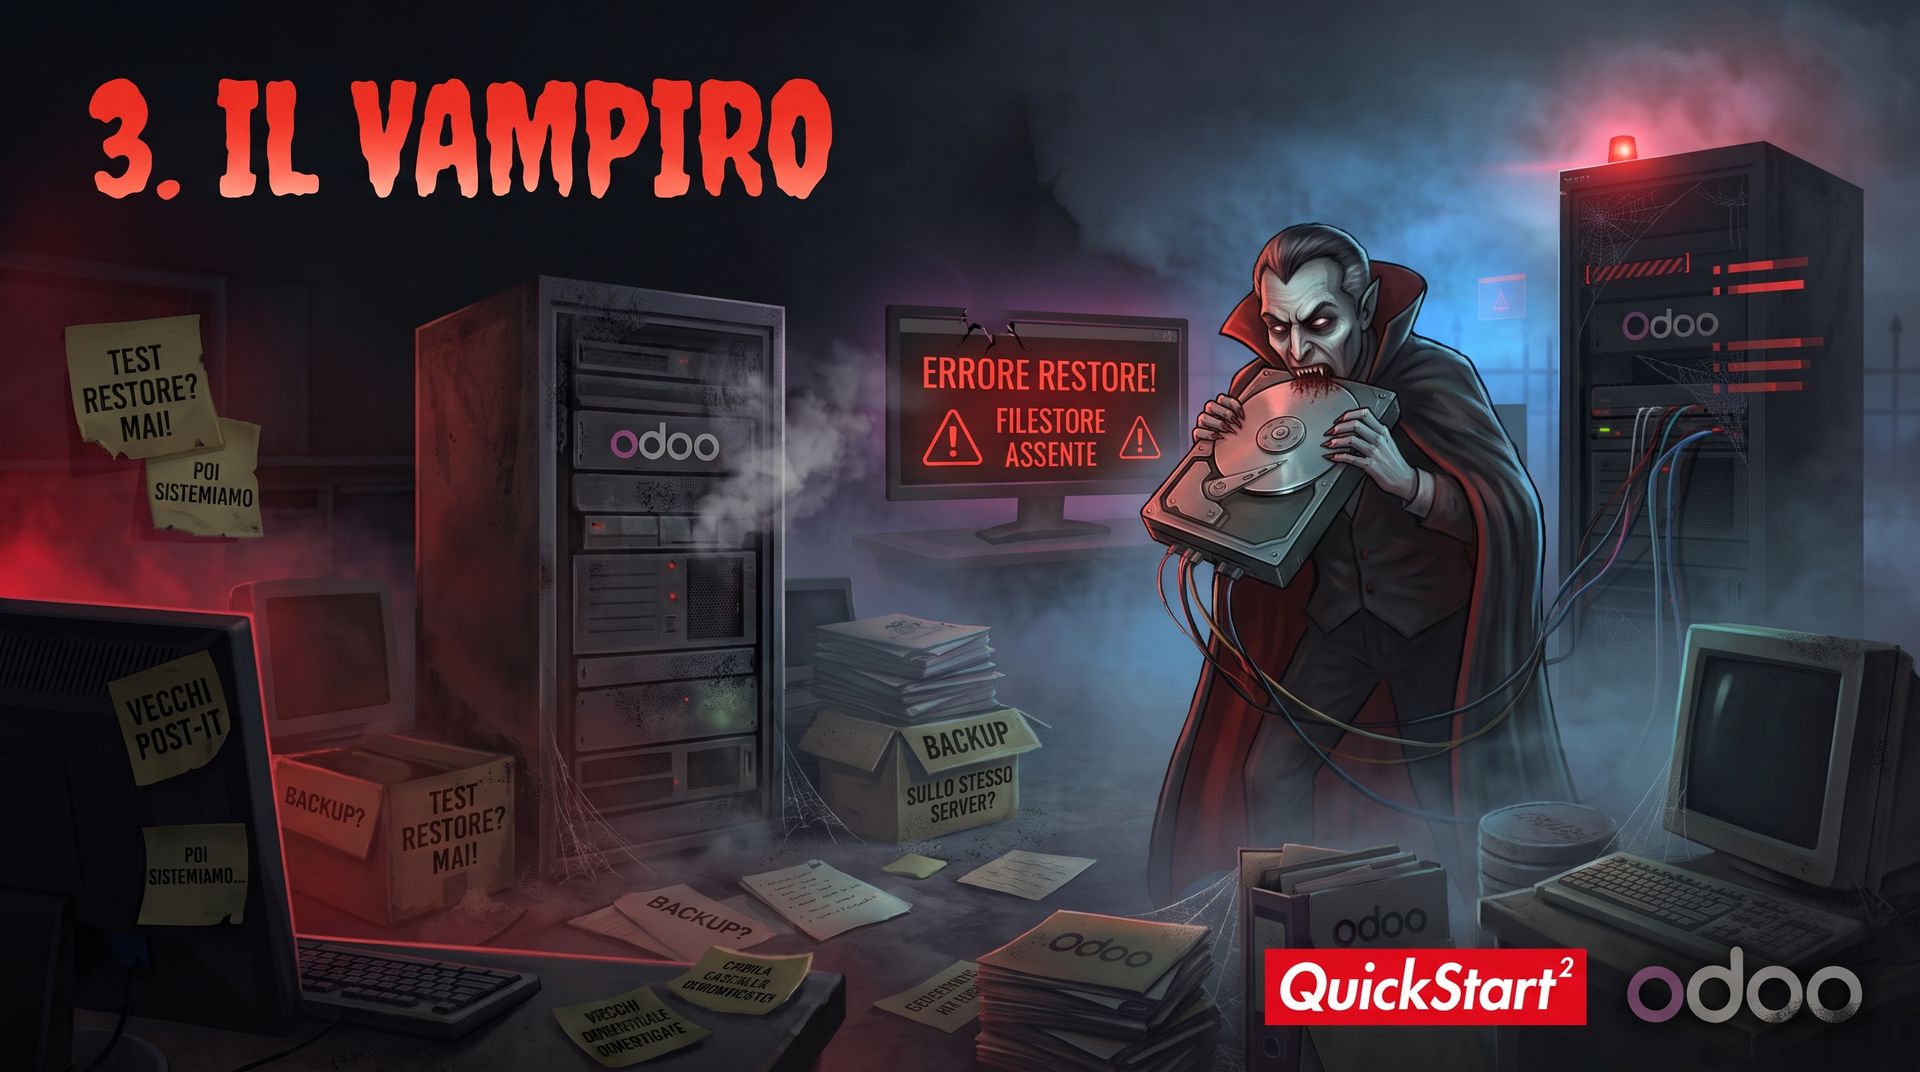
3. Il vampiro
il backup non testato pronto a dissanguare l'azienda
«Tanto i backup li fa in automatico il provider del cloud»: è la tipica frase che sentiamo ripetere in quasi ogni PMI.
Peccato che, guardando da vicino, spesso questi file salvati non includano il filestore (perdendo PDF di fatture, contratti e immagini di prodotto), risiedano sullo stesso disco del server principale o, peggio ancora, non siano mai stati aperti una sola volta.
Perché fa paura?
Il vampiro si nutre di false certezze e ti dissangua nell'unico momento in cui non puoi permettertelo: durante un attacco ransomware o un crash hardware.
È solo quando l'ERP è già a terra che scopri l'amara verità: quel file è corrotto, incompleto o illeggibile. Il risultato non è un semplice contrattempo, ma settimane di fermo operativo totale, la perdita irrecuperabile della contabilità e costi enormi per tentare di ricostruire lo storico a mano.
Come neutralizzarlo?
Spezzando l'illusione con la regola aurea del 3-2-1:
3 copie dei dati, su 2 supporti diversi, di cui almeno 1 off-site su un'infrastruttura separata. E soprattutto pianificando test periodici di restore documentati, per avere la certezza matematica che il gestionale possa tornare in vita in tempi rapidi e certi.
4. Il lupo mannaro
Odoo esposto, pronto a farsi sbranare dal web
Alla luce del sole è un gestionale agile, affidabile e comodo da consultare da qualsiasi dispositivo, ma basta aggiungere /web/database/manager in fondo all'indirizzo web per svelare all'istante la sua vera natura: una pagina pubblica, raggiungibile da qualunque browser del pianeta e protetta da un'unica master password.
Il paradosso? In tantissime aziende quella chiave segreta è rimasta quella di fabbrica: un pigro «admin», o una password debole impostata il primo giorno e mai più toccata.
E sulla schermata di login principale la situazione è identica, con utenti con diritti "amministratore" che accedono con password prevedibili come il classico «admin / admin» o «Azienda2026!», è come aver montato una porta blindata lasciando le chiavi infilate direttamente nella serratura esterna.
Perché fa paura?
I bot e gli scanner automatici non dormono mai: setacciano il web 24 ore su 24 a caccia di indirizzi con porte aperte e installazioni vulnerabili, scatenando raffiche di attacchi brute force e testando elenchi infiniti di credenziali note e combinazioni standard per vedere se la serratura cede al primo colpo.
Il rischio qui è duplice e letale. Con le credenziali da amministratore, l'intruso comanda l'azienda dall'interno. Con la master password del database manager, invece, ha il potere di distruggerla: con un semplice clic può rubare l'intero archivio aziendale oppure cancellare per sempre anni di storico e contabilità durante la settimana più critica di fatturazione.
Come neutralizzarlo?
Se ospiti Odoo sui tuoi server o su un cloud privato, bastano tre mosse concrete per blindare l'infrastruttura e rimettere in gabbia il lupo:
1. Imposta "list_db = False" nel file di configurazione (odoo.conf) e blocca a monte sul Reverse Proxy (come Nginx) ogni chiamata alle rotte /web/database/.
In questo modo la cabina di regia scompare dai radar del web, restando raggiungibile solo tramite VPN aziendale o da IP autorizzati.
3. Installa sul server uno strumento come Fail2ban per intercettare e bloccare in automatico gli indirizzi IP responsabili di tentativi di accesso a raffica. Infine, rendi obbligatoria l'autenticazione a due fattori (2FA) per tutti i collaboratori, blindando prima di tutto chi ha privilegi elevati.
5. La strega
l'incantesimo del go-live che trasforma ogni utente in amministratore
Ha preso vita durante la concitata fase del go-live quando, per evitare blocchi operativi e accelerare i tempi, qualcuno ha pronunciato la frase di rito: «Diamo accesso completo a tutti, poi con calma sistemiamo».
Quella calma non è mai arrivata, e l'eccezione temporanea si è trasformata nella normalità: oggi l'operatore di magazzino vede i margini sui costi d'acquisto, il commerciale ha accesso alle cartelle HR con i cedolini paga e gli utenti esterni rischiano di intercettare ticket o documenti riservati.
Perché fa paura?
La strega colpisce dall'interno e senza fare alcun rumore.
Non c'è alcun attacco informatico dall'esterno e i log di sistema non registrano anomalie: i dati sensibili escono semplicemente attraverso utenti che avevano il permesso formale di vederli. Quando informazioni strategiche, listini riservati o stipendi finiscono nelle mani sbagliate o a un concorrente, l'azienda si ritrova esposta a contenziosi legali, ricatti commerciali, sanzioni severissime per violazione del GDPR e contestazioni con i dipendenti.
Come neutralizzarla?
Spezzando l'incantesimo con il principio del "minimo privilegio": mappando una matrice ruoli-responsabilità chiara, revisionando a fondo i gruppi di sicurezza (res.groups) e configurando rigorose Record Rules. In questo modo ogni utente, reparto o collaboratore esterno avrà accesso solo ed esclusivamente ai record e alle schermate indispensabili per il proprio lavoro.
Dolcetto o scherzetto?
Noi preferiamo il dolcetto: un check-up di sicurezza Odoo gratuito
I mostri di Halloween spariscono all'alba del primo novembre;
un incidente sul gestionale, invece, può congelare la tua azienda per settimane e lasciare strascichi di sanzioni, fatture bloccate e anni di lavoro persi per sempre.
Se gestisci la tua PMI su Odoo 18 o 19 o se sei ancora su una versione non più supportata, e non hai un reparto IT interno dedicato alla sicurezza, il rischio operativo ricade ogni giorno sulle tue spalle.
È esattamente qui che entra in gioco QuickStart²: non per venderti allarmismi, ma per toglierti questo fardello e ridurre drasticamente i rischi che minacciano il cuore pulsante del tuo business,
Nel nostro "cesto di dolcetti" trovi un protocollo di verifica chiaro e concreto:
- Audit preliminare della tua istanza Odoo:
passiamo al setaccio l'infrastruttura (esposizione di rete e porte, tenuta reale dei backup, stato dei moduli custom e pulizia della matrice accessi). - Report chiaro e orientato al business:
una panoramica comprensibile anche per la direzione aziendale, priva di gergo incomprensibile, con le vulnerabilità ordinate per livello di rischio (Basso, Medio, Critico). - Piano di bonifica su misura:
una roadmap di interventi tecnici eseguibili dal nostro team per blindare l'ERP senza mai interrompere la tua operatività quotidiana. - Presidio e monitoraggio continuativo:
un servizio di gestione e manutenzione proattiva con SLA precisi, per non lasciare mai più il sistema incustodito.
Non aspettare che i mostri bussino alla porta!
Mettere in sicurezza il gestionale non richiede mesi, ma la prontezza di muoversi prima che una falla silente si trasformi in una notifica al Garante o in un blocco della fatturazione.
Scrivici per richiedere il tuo check-up gratuito:
Invia un'email a [email protected] o contattaci direttamente dal nostro sito web
Questo Halloween, non lasciare che il tuo ERP diventi la casa infestata del quartiere e torna a dormire sonni tranquilli con QuickStart².